反检测功能:防止被识别出虚拟定位
位置数据伪装得再好,还有一个更原始的检测点:应用直接扫描设备上有没有装虚拟定位工具。Fake Location 的反检测功能(ROOT 模式)就是冲着这个来的——官方功能表单列一条「支持反检测」,社区教程对它的解释是:「防止某个应用检测到 FakeLocation,例如运动世界校园如果不做权限限制或者其他隐藏措施就会检测到手机安装有虚拟定位工具,限制软件的继续使用。」
检测方在查什么
应用想发现「你的手机上有定位工具」,常见的手法包括扫安装包名、查已装应用列表、看有没有可疑的权限持有者。这意味着哪怕你一次都没启动模拟,工具装在那里本身就有暴露风险。检测手法的完整盘点见 应用是怎么检测虚拟定位的:六种常见手段。
反检测管什么、不管什么
- 管:让目标应用「看不见」这款定位工具的存在——包名、应用列表里的痕迹被隐藏或伪装(具体实现随版本演进,以官方最新版为准);
- 不管:位置数据本身的真伪——那是 GPS 信号模拟、基站模拟那组功能的事(见 GPS信号模拟功能详解)。
两件事经常被混为一谈,分工记住一句话:反检测藏「工具」,信号模拟造「数据」。
开启条件与搭配
- 前置:ROOT 模式 + 专业版,与其他 ROOT 高级功能一致(环境见 ROOT模式开启条件与SELinux宽容模式);
- 与 Root 隐藏成对使用:Root 权限本身是另一个暴露点(很多应用检测到 ROOT 就拒绝服务),官方配套的「隐藏ROOT」功能对指定应用隐藏 Root 状态,见 ROOT隐藏:对指定应用隐藏Root权限;
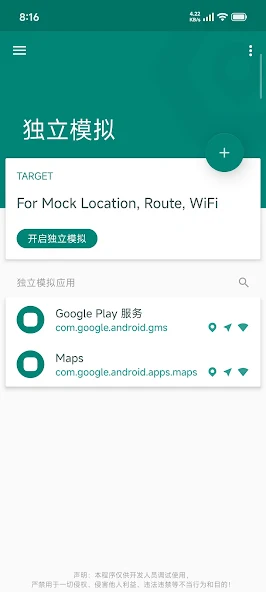
- 与独立模拟配合:先用独立模拟划定哪些应用看到虚拟位置(见 独立模拟:只对指定应用生效的定位),再对名单内应用开反检测与 Root 隐藏,三层叠加是它的完全体形态。
提醒
反检测是猫鼠博弈的产物,没有永远有效的隐藏手段;具体应用能否通过,取决于双方版本的角力。官方对其效果的承诺口径始终以最新版说明为准。